

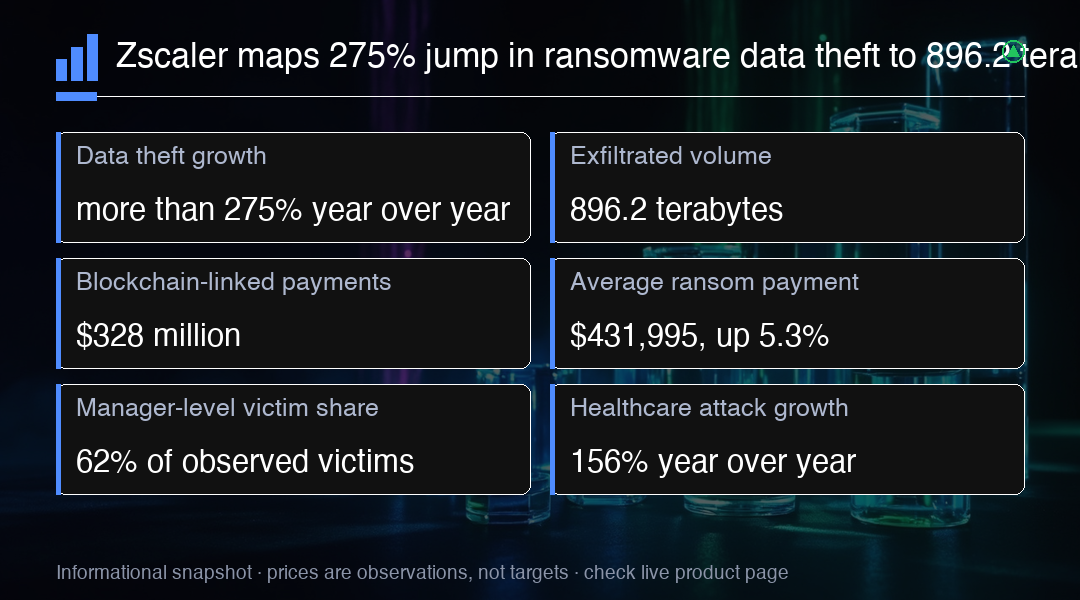
Zscaler 表示,其 ThreatLabz 2026 勒索软件报告发现,在 2025 年 4 月至 2026 年 3 月这一回溯期内,勒索软件的数据窃取规模同比上升超过 275%,在 Zscaler 所分析的活动范围内,达到 896.2 terabytes 的外传数据量。这个发现是以厂商研究报告的形式出现的,而不是一份经过审计的行业统计口径。这一区别对于任何要据此判断企业安全支出、或者要据此判断整个网络安全板块处境的人来说,都很重要。
这份报告的统计口径,比标题上的数字所暗示的更窄。Zscaler 的方法论建立在自己的网络遥测数据与 ThreatLabz 内部分析之上,涵盖勒索软件团伙及其附属人员、受害者定向方式、攻击手法、数据窃取行为与支付模式。因此,896.2 terabytes 这个度量描述的,只是某一家厂商在一个特定十二个月窗口期内、通过自身部署的传感器所观察到的活动,并不是全球被盗数据的完整总量。报告也没有说明往年的观察覆盖是否与本期保持一致,这让任何试图用已公布数据拉出一条更长趋势线的做法,都受到了限制。
支付数据有着自己更严格的措辞纪律。报告指出,在这一回溯期内,与勒索软件付款相关的区块链交易金额达到 $328 million。这个口径比实际转入犯罪团伙的资金、比企业损失的总额,也比对勒索软件整体损害的全球估算都更窄。已发布的材料中没有任何方法论,支持把这个数字读作已经确认的犯罪收益,或者读作受害机构实际承担的经济成本。所以它应当被限定为交易活动,仅此而已,不应再往外延伸。换句话说,这个数字只说明链上发生了多少金额的交易,并不等于犯罪团伙实际拿到手的钱,也不等于受害企业财务账上的损失总额。
Zscaler 还表示,平均赎金支付额同比上升 5.3%,达到 $431,995。这两项支付指标分属完全不同的类别:前者追踪的是与勒索软件相关联的链上交易活动,后者追踪的是 Zscaler 所观察到的案件中被记录下来的平均支付额。两者都不应当被当作经过独立审计的行业基准来呈现,因为已发布的材料并没有披露足够详细的抽样说明,既不足以支撑这种说法,也不足以让这两个数字被合并成一个单一的损失估算。
受害者画像是整份清单里最安静的一项,却对风险工作最为有用。在 Zscaler 所观察到的攻击当中,经理级及以上职衔的受害者占到 62%,这凸显出攻击者把注意力放在那些拥有特权角色、同时具备业务影响力的员工身上。这一类别包含的是经理这个层级,而不只是高级高管;它描述的是受害者的内部构成,而不是在全经济范围内被针对的高管所占的份额。Zscaler 此前自身所做的攻击战役研究,也指向了同一个方向。
传统的文件加密,正在失去它作为可见事件的作用。Zscaler 报告称,在它所分析的勒索软件攻击中,78% 涉及数据窃取,高于 2024 年的 45%;并且勒索的方向,正从文件加密转向更安静的窃取,目标是知识产权、客户记录以及其他敏感材料。这带来的运行层面后果是:系统中断过去通常会触发可见的事件响应流程,但它作为攻击正在进行的信号,如今已经不如过去那样有效。
Zscaler 把生成式人工智能描述为一个加速器,而不是一个已经被证实的成因。报告记录到,在它的客户群中,人工智能辅助的攻击手法增长了 340%;威胁行为者正在使用人工智能生成的钓鱼邮件,以及深度伪造的语音通话,去绕过人们早已熟悉的安全控制。这次发布把攻击者更快的手脚归因于生成式人工智能,但它并没有把这一效应,与附属人员行为的变化、勒索模式的变化、受害者选择的变化、工具链的变化,以及所观察威胁集合规模的变化区分开来。
行业层面的敞口同样在发生转移。Zscaler 发现,医疗保健业的勒索软件攻击同比上升 156%,并首次成为被攻击最多的行业;而制造业与科技业,总体上仍是被针对最多的两个行业。同比增速最快的是货运与物流业,上升 725%,以及公用事业,上升 622%。这种模式指向的是运营技术与实体供应链,而不只是办公场景下的终端设备。换句话说,攻击面正在从员工办公用的那台电脑,扩展到工厂设备、电力设施与物流环节的实体运转之上。
从地理分布来看,美国仍然是勒索软件的首要目标,美国的组织占据了所观察活动的 50.7%,明显领先于加拿大的 4.8%、德国的 4.3%,以及英国的 4.1%。这种集中度对安全厂商的收入叙事很重要,因为支撑这些发现的遥测数据,大多就来自上述这几个市场的企业;而这份报告,不能被用来推断那些它几乎观察不到的地区的需求。换句话说,这份报告所描绘的,是一家以美国、加拿大、德国和英国企业为主的观察样本,而不是一张完整的世界分布图。
响应速度是大多数安全团队真正能够着手弥补的差距。Zscaler 报告称,发现一次勒索软件攻击所需的中位时间降到 4.2 hours,而将其遏制住所需的中位时间却升到了 72 hours。支付了赎金的组织,平均只恢复了 65% 的数据,另有 15% 完全没有恢复;而单起勒索软件攻击的平均成本,在计入停机、收入损失与恢复之后,达到 $5.2 million。
可交易的解读是主题层面的,而不是财务层面的。ThreatLabz 的研究是关于攻击者行为的证据,它并不能确立 Zscaler 的收入、订单、客户需求、盈利水平或股价方向。它确实支持一个方向性的看法:随着勒索从可见的加密事件上转移,数据外泄控制、身份与访问管理,以及对合法协作工具被滥用的检测,正在成为企业安全预算中越来越大的组成部分。换句话说,这项研究影响的是企业预算的分配方向,而不是某一份财报里的收入科目。
实际需要跟踪的清单很短。看其他厂商是否为同一个窗口期发布可比的遥测数据,看 Zscaler 是否会用足够一致的方法论重复这项研究,以便不同轮次之间能够比较,也看随着检测覆盖面的扩大,896.2 terabytes 这个数字是否会发生变动。个别事件,例如 Scripps Health 在 2026 年 5 月确认的业务中断,对板块情绪的推动力往往远大于年度研究报告;一旦总量已经公布,后者的信息增量就很有限。
交易洞察
这个故事在交易层面的表达方式,是把 Zscaler 当作企业安全需求的代理标的,而不是基于报告里的数字去建立一套预测。留意后续厂商遥测数据对同一 2025 年 4 月至 2026 年 3 月窗口的覆盖,并把 ZS 的任何波动读作板块情绪,而不是对报告中其实并不存在的收入变化的反应。第二次大型事件,例如 Scripps Health 在 2026 年 5 月确认的那一类,对近期仓位的影响,比那些已经公布的总量数据更大。