

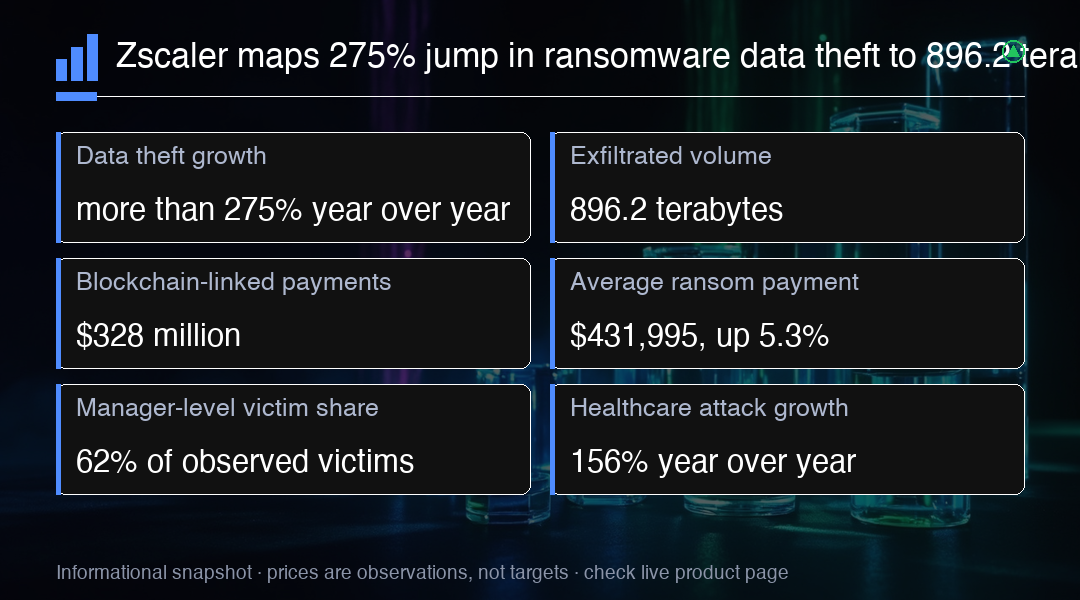
A Zscaler informou que seu Relatório de Ransomware 2026 do ThreatLabz identificou que o roubo de dados por ransomware cresceu mais de 275% na comparação anual durante um período de análise que vai de abril de 2025 a março de 2026, alcançando 896.2 terabytes de dados exfiltrados na atividade analisada pela Zscaler. O achado chega como um lançamento de pesquisa de fornecedor, e não como uma contabilidade industrial auditada, e essa distinção importa para quem tira conclusões sobre gastos corporativos com segurança ou sobre o setor mais amplo de cibersegurança.
O escopo é mais estreito do que o número de manchete sugere. A metodologia da Zscaler se apoia em sua própria telemetria de rede e em análises internas do ThreatLabz, cobrindo grupos de ransomware e seus afiliados, a mira em vítimas, técnicas de ataque, roubo de dados e padrões de pagamento. A medida de 896.2 terabytes descreve, portanto, o que um único fornecedor observou por seus próprios sensores durante uma janela específica de doze meses. Não se trata de um total mundial completo de dados roubados, e o relatório não estabelece que a mesma cobertura foi aplicada em anos anteriores, o que limita qualquer tentativa de construir uma linha de tendência mais longa a partir dos números publicados.
Os dados de pagamento exigem disciplina de linguagem. O relatório afirma que as transações em blockchain associadas a pagamentos de ransomware chegaram a $328 million durante o período analisado. Essa é uma medida mais estreita do que o dinheiro efetivamente transferido a grupos criminosos, do que o total de perdas corporativas ou do que uma estimativa global dos danos causados por ransomware. Nenhuma metodologia no material publicado sustenta ler o número como ganhos criminosos confirmados ou como o custo econômico suportado pelas organizações vítimas, de modo que ele deve permanecer enquadrado como atividade transacional, e nada mais amplo.
A Zscaler também informou que o pagamento médio de resgate subiu 5.3% na comparação anual, para $431,995. As duas medidas de pagamento pertencem a categorias distintas: uma acompanha a atividade de transações on-chain associada ao ransomware, a outra acompanha o pagamento médio registrado nos casos que a Zscaler observou. Nenhuma das duas deve ser apresentada como referência industrial auditada de forma independente, já que o material publicado não revela detalhe de amostragem suficiente para sustentar essa leitura ou para combinar as duas cifras em uma única estimativa de perdas.
O perfil das vítimas é o item mais discreto da lista e o mais útil para o trabalho de risco. Títulos de nível gerencial ou acima responderam por 62% das vítimas em ataques observados pela Zscaler, o que evidencia um foco em funcionários com papéis privilegiados e influência de negócio. A categoria inclui gerentes, e não apenas executivos seniores, e descreve a mistura de vítimas, e não a fatia de todos os executivos que foram alvos na economia. Os trabalhos anteriores de campanha da própria Zscaler apontaram na mesma direção.
A criptografia tradicional está perdendo o papel de evento visível. A Zscaler informou que 78% dos ataques de ransomware em sua análise envolveram roubo de dados, contra 45% em 2024, e que a extorsão está se deslocando da criptografia de arquivos para o roubo mais discreto de propriedade intelectual, registros de clientes e outros materiais sensíveis. A consequência operacional é que as paradas de operação, que normalmente acionam uma resposta a incidente visível, hoje são um sinal mais fraco de que um ataque está em curso do que eram outrora.
A Zscaler descreve a IA generativa como um acelerador, e não como uma causa comprovada. O relatório registrou um aumento de 340% nas técnicas de ataque assistidas por IA em sua base de clientes, e os agentes de ameaça estão usando e-mails de phishing gerados por IA e ligações por voz com deepfakes para derrotar controles de segurança familiares. O lançamento atribui operações mais rápidas dos atacantes à IA generativa, mas não separa esse efeito de mudanças no comportamento dos afiliados, nos modelos de extorsão, na seleção de vítimas, nas ferramentas usadas ou no tamanho do conjunto de ameaças observado.
A exposição setorial também está mudando. A Zscaler identificou que a área da saúde viu um aumento de 156% nos ataques de ransomware na comparação anual e se tornou o setor mais mirado pela primeira vez, enquanto manufatura e tecnologia permaneceram como os mais mirados no geral. O crescimento mais rápido na comparação anual apareceu em transporte de cargas e logística, com alta de 725%, e em serviços públicos, com alta de 622%, um padrão que aponta para tecnologia operacional e cadeias físicas de fornecimento, e não apenas para estações de trabalho de escritório.
Geograficamente, os Estados Unidos permaneceram o principal alvo de ransomware, com organizações norte-americunas respondendo por 50.7% da atividade observada, bem à frente do Canadá, com 4.8%, da Alemanha, com 4.3% e do Reino Unido, com 4.1%. A concentração importa para a narrativa de receita do fornecedor de segurança, já que a maior parte da telemetria por trás desses achados vem de empresas nesses mercados, e o relatório não pode ser usado para inferir demanda em regiões que ele praticamente não observa.
A velocidade de resposta é a lacuna que a maioria das equipes de segurança consegue atacar. A Zscaler informou que o tempo mediano para detectar um ataque de ransomware caiu para 4.2 horas, enquanto o tempo mediano para conter o ataque subiu para 72 horas. Organizações que pagaram resgates recuperaram, em média, apenas 65% de seus dados, e 15% não recuperaram nenhum deles, com o custo médio de um ataque de ransomware, incluindo parada operacional, receita perdida e recuperação, chegando a $5.2 million por incidente.
A leitura negociável é temática, e não financeira. A pesquisa do ThreatLabz é evidência sobre o comportamento dos atacantes, e não estabelece receita, contratos, demanda de clientes, resultados ou direção do preço das ações da Zscaler. Ela sustenta uma visão direcional de que o controle de exfiltração de dados, o gerenciamento de identidade e acesso e a detecção do uso indevido de ferramentas legítimas de colaboração estão ocupando parcelas maiores dos orçamentos corporativos de segurança à medida que a extorsão se afasta de eventos visíveis de criptografia.
A lista prática de acompanhamento é curta. Acompanhe se outros fornecedores publicam telemetria comparável para a mesma janela, se a Zscaler repete o estudo com metodologia consistente o bastante para comparar execuções e se o número de 896.2 terabytes se move à medida que a cobertura de detecção se amplia. Incidentes individuais, como a interrupção que o Scripps Health confirmou em maio de 2026, costumam mexer mais no sentimento do setor do que lançamentos de pesquisa anuais, que carregam valor informativo limitado uma vez que os agregados já foram publicados.
Perspectiva de trading
A expressão negociável dessa história é a Zscaler como proxy para a demanda corporativa por segurança, e não uma previsão construída sobre os números do relatório. Acompanhe a telemetria subsequente de fornecedores cobrindo a mesma janela, de abril de 2025 a março de 2026, e leia qualquer movimento na ZS como sentimento setorial, e não como reação a uma mudança de receita que o relatório não contém. Um segundo incidente de grande porte, do tipo que o Scripps Health confirmou em maio de 2026, importa mais para o posicionamento de curto prazo do que os agregados publicados.