

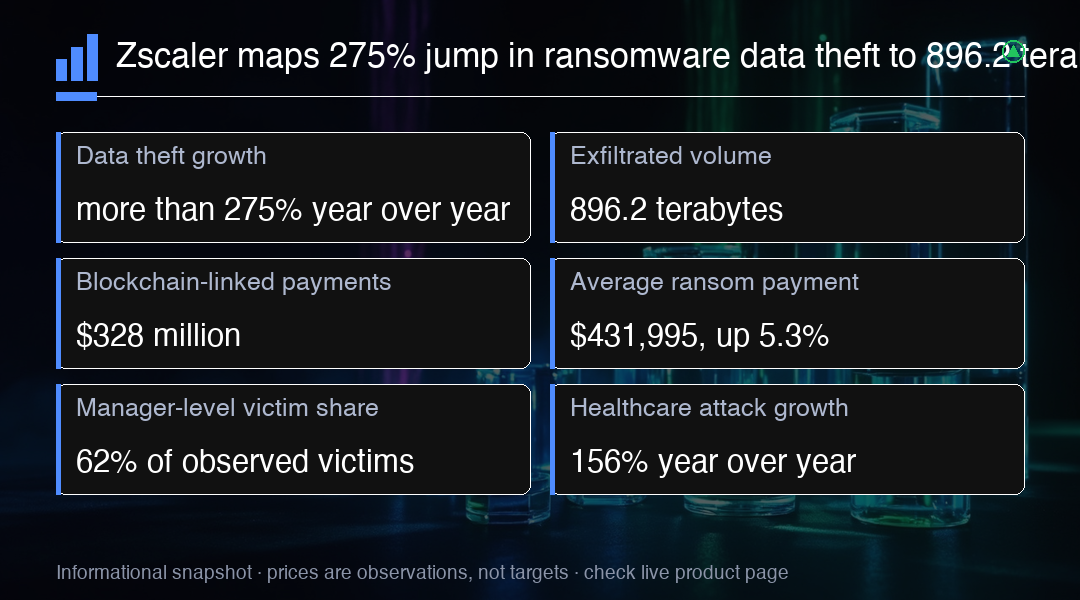
Zscaler는 자사의 ThreatLabz 2026 랜섬웨어 보고서에서 2025년 4월부터 2026년 3월까지의 검토 기간 동안 랜섬웨어 데이터 탈취가 전년 동기 대비 275% 이상 증가했으며, Zscaler가 분석한 활동에서 유출된 데이터가 896.2 terabytes에 이르렀다고 밝혔습니다. 이 결과는 감사받은 산업 전체 집계가 아니라 보안 업체가 공개한 연구 결과로 나왔습니다. 기업 보안 지출이나 사이버 보안 업종 전체에 대한 판단을 내리는 사람에게는 이 구분이 중요합니다.
다만 범위는 헤드라인 숫자가 암시하는 것보다 좁습니다. Zscaler의 방법론은 자사 네트워크 텔레메트리와 내부 ThreatLabz 분석에 기반하며, 랜섬웨어 그룹과 협력 세력, 피해 표적 지정, 공격 기법, 데이터 탈취와 지불 패턴을 다룹니다. 따라서 896.2 terabyte 규모는 한 업체가 특정 12개월 구간 동안 자사 센서로 관측한 것을 가리킵니다. 전 세계 도난 데이터의 총합이 아니며, 보고서 역시 앞선 연도에도 동일한 범위가 적용됐음을 밝히지 않습니다. 이 때문에 이미 공개된 숫자로 더 긴 추세선을 만들려는 시도에는 한계가 있습니다.
지불 데이터에는 그에 상응하는 표현의 엄격함이 필요합니다. 보고서는 검토 기간 동안 랜섬웨어 지불과 연관된 블록체인 거래가 $328 million에 이르렀다고 적습니다. 이는 범죄 그룹으로 이체된 금액, 기업의 총손실, 또는 랜섬웨어 피해에 대한 전 세계 추정치보다 훨씬 좁은 수치입니다. 공개된 자료에는 이 숫자를 확인된 범죄 수익이나 피해 조직이 부담한 경제적 비용으로 읽도록 뒷받침하는 방법론이 없습니다. 따라서 거래 활동으로만 한정해 다루어야 합니다.
Zscaler는 평균 몸값 지불액이 전년 동기 대비 5.3% 올라 $431,995에 이르렀다고 보고했습니다. 두 지불 지표는 서로 다른 범주에 속합니다. 하나는 랜섬웨어와 연관된 온체인 거래 활동을 추적하고, 다른 하나는 Zscaler가 관측한 사례에서 기록된 평균 지불액을 추적합니다. 어느 것도 독립적으로 감사된 산업 벤치마크로 제시해서는 안 됩니다. 공개된 자료는 그런 구분을 정당화하거나 두 수치를 하나의 손실 추정치로 합칠 만큼의 표본 정보를 밝히지 않기 때문입니다.
피해자 구성은 목록에서 가장 조용한 항목이자 리스크 업무에는 가장 쓸모 있습니다. Zscaler가 관측한 공격에서 관리자급 직책 이상이 피해자의 62%를 차지했습니다. 이는 권한이 있는 역할과 업무 영향력을 가진 직원을 노리는 데 초점이 맞다는 점을 보여줍니다. 이 범주에는 최고경영자뿐 아니라 관리자가 포함되며, 전체 경제에서 표적으로 삼아진 모든 경영자의 비율이 아니라 피해자 구성의 모습에 관한 기술입니다. Zscaler가 앞서 진행한 캠페인 연구도 같은 방향을 가리켰습니다.
전통적인 암호화는 눈에 보이는 사건としての 지위를 잃어가고 있습니다. Zscaler는 자체 분석에서 랜섬웨어 공격의 78%가 데이터 탈취를 포함했으며 2024년 45%에서 늘었다고 보고했습니다. 갈취 역시 파일 암호화에서 벗어나 지적인재, 고객 기록과 그 밖의 민감한 자료를 조용하게 가져가는 방향으로 옮겨가고 있습니다. 그 결과는 보통 뚜렷한 사고 대응을 촉발하던 서비스 중단이, 공격이 진행 중이라는 신호로 예전만큼 강하지 않다는 점입니다.
Zscaler는 생성형 AI를 입증된 원인이 아니라 가속기라고 설명합니다. 보고서는 고객군 전체에서 AI를 활용한 공격 기법이 340% 증가했다고 기록했습니다. 공격자들은 AI로 만든 피싱 이메일과 딥페이크 음성 통화로 익숙한 보안 통제를 무력화하고 있습니다. 이 발표는 공격자의 활동이 빨라진 것을 생성형 AI에 돌리지만, 그 효과를 협력 세력의 행동 변화, 갈취 모델, 표적 선정 방식, 사용 도구, 관측된 위협 집단의 규모와 분리하지 않습니다.
업종별 노출도 함께 바뀌고 있습니다. Zscaler는 헬스케어에서 랜섬웨어 공격이 전년 동기 대비 156% 증가하면서 처음으로 가장 많이 공격 표적으로 삼긴 업종이 되었다고 확인했습니다. 제조업과 기술주는 전체적으로는 여전히 가장 많이 공격 표적으로 삼기는 업종으로 남았습니다. 전년 동기 대비 가장 빠른 성장은 725% 오른 운송과 물류, 622% 오른 공공사업에서 나타났습니다. 이 흐름은 사무실 단말만이 아니라 운영기술과 물리적 공급망을 가리키는 모습입니다.
지역적으로는 미국이 여전히 최대 랜섬웨어 표적이었습니다. 미국 조직이 관측된 활동의 50.7%를 차지해 캐나다 4.8%, 독일 4.3%, 영국 4.1%를 크게 앞섰습니다. 이 집중도는 보안 업체의 매출 서사에 중요합니다. 이 결과의 텔레메트리 대부분이 바로 이 국가들 기업의 환경에서 나오기 때문입니다. 관측 범위가 거의 없는 지역의 수요에 대해서는 보고서를 근거로 추론해서는 안 됩니다.
대응 속도가 보안 팀이 실제로 손댈 수 있는 격차입니다. Zscaler는 랜섬웨어 공격 탐지까지의 중앙값 시간이 4.2시간으로 줄었다고 보고했습니다. 반면 차단까지의 중앙값 시간은 72시간으로 늘었습니다. 몸값을 낸 조직은 평균적으로 데이터의 65%만 복구했고 15%는 전혀 복구하지 못했습니다. 서비스 중단, 매출 손실, 복구를 모두 합한 랜섬웨어 공격의 평균 비용은 사고당 $5.2 million에 이릅니다.
거래 관점에서 읽을 만한 내용은 재무 수치가 아니라 주제에서 나옵니다. ThreatLabz 연구는 공격자의 행동을 보여주는 증거이지, Zscaler의 매출, 수주잔고, 고객 수요, 이익, 주가 방향을 확정하지 않습니다. 다만 갈취가 눈에 보이는 암호화 사건에서 멀어지는 동안 데이터 유출 통제, 아이덴티티 및 접근 관리, 정상적인 협업 도구의 오용 탐지가 기업 보안 예산에서 더 큰 몫으로 자리 잡고 있다는 방향성은 지지해 줍니다.
실무적으로 주시할 목록은 짧습니다. 다른 업체들이 같은 기간에 대해 유사한 텔레메트리를 공개하는지, Zscaler가 충분히 일관된 방법론으로 이 조사를 반복해 결과끼리 비교할 수 있는지, 그리고 탐지 범위가 넓어지면서 896.2 terabyte 수치가 어떻게 변하는지를 지켜보세요. 2026년 5월 Scripps Health가 확인한 중단처럼 개별 사건이 연간 연구 발표보다 섹터 심리을 훨씬 크게 움직이는 경우가 많습니다. 집계치가 이미 공개된 뒤에는 연간 연구 발표가 지닌 정보 가치가 제한적이기 때문입니다.
거래 인사이트
이 이야기를 거래로 옮기는 길은 보고서 수치에 세운 예측이 아니라 기업 보안 수요의 대용 지표로 보는 Zscaler입니다. 2025년 4월부터 2026년 3월까지 같은 구간을 다루는 후속 업체 텔레메트리가 나오는지 지켜보고, ZS의 움직임은 보고서에 없는 매출 변화에 대한 반응이 아니라 섹터 심리로 읽으십시오. 2026년 5월 Scripps Health가 확인한 것과 같은 유형의 대형 사건이 한 번 더 발생한다면, 그 사건이 단기 포지셔닝에 미치는 영향은 이미 공개된 집계치보다 큽니다.