

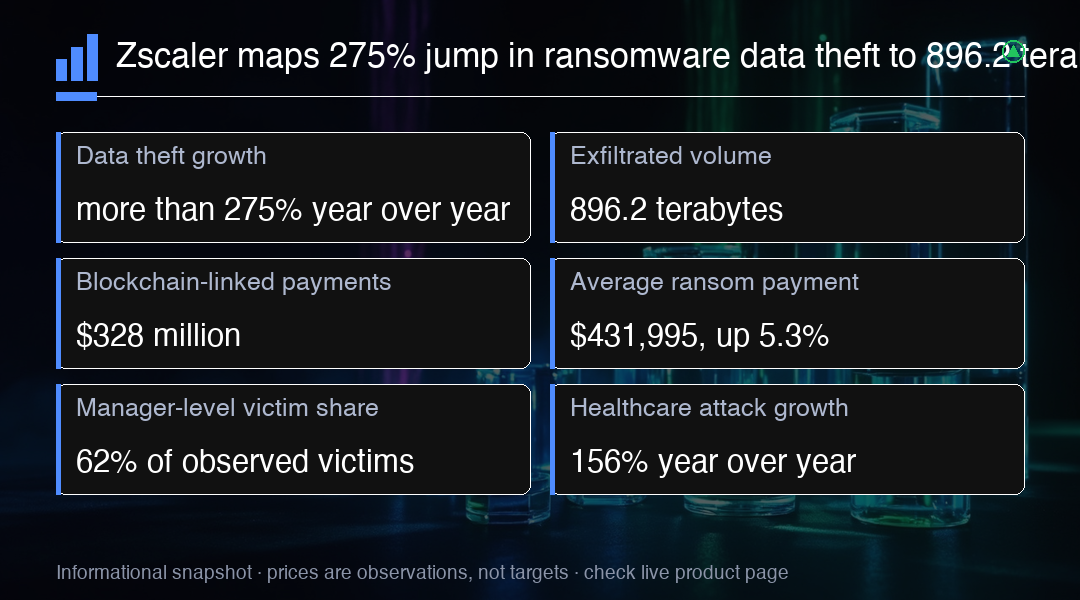
Zscalerは、同社のThreatLabz 2026 Ransomware Reportにおいて、2025年4月から2026年3月までの12か月間をレビュー期間と設定し、その期間中のランサムウェアによるデータ窃取が前年同期比で275%を超えて増加したことと、Zscalerが実際に分析した範囲では896.2テラバイトの流出データがあったことを発表した。この知見は、監査を経た業界全体の会計報告ではなく、一社のベンダーによる調査レポートの公表として位置づけられている。企業のセキュリティ支出の動向や、より広い範囲のサイバーセキュリティ関連企業の業績について、何らかの結論を推論しようとする人にとって、この区別を理解しておくことは重要である。
対象範囲は、見出しが示す数字よりもずっと狭い。Zscalerが用いている方法論は、同社自身のネットワークテレメトリーと、ThreatLabzによる社内分析に基づいており、ランサムウェアグループとその関係組織、攻撃の対象となった組織や人物、攻撃に用いられた技術、データ窃取と支払いのパターンを対象としている。つまり896.2テラバイトという数字は、特定の一年十二か月のあいだに、一つのベンダーが自らのセンサー越しに観測できた量を意味するにとどまる。盗まれたデータの全世界の総量ではない。さらに、このレポートは、過去年にも全く同じ観測範囲が適用されていたことを示してはおらず、公表された数値だけから長期的な推移を組み立てようとする試みを大きく制約している。
支払いに関しては、その数字を読み解く際の言い方に注意が必要です。レポートによれば、レビュー期間中に、ランサムウェアの支払いに関連するブロックチェーン上の取引が3億2,800万ドルに達した。これは、犯罪グループに実際に振り込まれた金額、企業が被った損失の総額、あるいはランサムウェアの被害全体に関する世界的な概算のどれとも一致しない。公表資料のいかなる部分にも、この数字を確認済みの犯罪収益とみなす根拠、あるいは被害組織が負担した経済的コストとみなす根拠は示されていない。よって、この数字は取引の活動量としてのみ位置づけられるべきであり、それより広い意味を与えるべきではない。
Zscalerはさらに、平均的な身代金の支払い額が前年同期比で5.3%上昇し、431,995ドルに達したと報告した。この二つの支払いに関する指標は、それぞれ別のカテゴリーに属する。一方は、ランサムウェアに関連するオンチェーンの取引活動を追跡したものであり、もう一方は、Zscalerが観測した事例の中で記録された平均的な支払い額を追跡したものである。どちらの数字も、独自に監査された業界ベンチマークとして提示されてよいものではない。公表資料は、その位置づけを支持するのに十分なサンプリングの詳細を開示していない。そのため、二つの数値を一つの損失試算にまとめることもできない。
被害者の属性は、並んだ項目のうち最も静かな項目であると同時に、リスク業務にとって最も有用な項目である。Zscalerが観測した攻撃において、マネージャー級の職位とそれ以上の職位が被害者の62%を占めた。これは、権限の高い役割と事業上の影響力を持つ従業員に注目が向けられていることを示す。このカテゴリーには、上級役員だけではなくマネージャーも含まれる。また、経済全体で役員がどれだけ狙われたかの比率ではない。Zscalerが以前実施したキャンペーンの調査も、同じ方向を指している。
従来の暗号化は、外から見える出来事としての役割を失いつつある。Zscalerは、自社の分析において、ランサムウェア攻撃の78%がデータ窃取を伴うものであり、2024年の45%から上昇したと報告した。恐喝は、ファイルの暗号化から離れ、知的財産、顧客の記録、その他の機微な情報の静かな窃取へと移行している。運用上の含意は、攻撃が進行中であることを示す手掛かりとして、外から見える出来事が弱まっているという点である。障害の発生は通常、目に見えるインシデント対応を誘発するため、進んでいることを示す合図としては弱まっている。
Zscalerは、生成AIを、証明済みの原因ではなく、加速要因として説明している。レポートは、AIに支えられた攻撃技術が、顧客基盤全体で340%増加したと記録している。脅威行為者は、AIが生成したフィッシングメールやディープフェイク音声の通話を用いて、従来型のセキュリティ対策を突破するために使っている。公表資料は、攻撃者がより速く動くようになった原因を生成AIに帰属させている。ただし、その効果を、関係組織の行動の変化、恐喝モデルの変化、被害の選び方の変化、ツールの変化、あるいは観測された脅威集団の規模の変化から分離してはしていない。
業種ごとのエクスポージャーも変化している。Zscalerは、医療分野におけるランサムウェア攻撃が前年同期比で156%増加し、初めて最も集中的に狙われる業種となったと報告した。製造業とテクノロジーは、全体として見れば依然として最も多く狙われている業種である。前年同期比で最も速く伸びたのは、貨物と物流で725%増加し、公益事業で622%増加した。この傾向は、オフィスの端末だけではなく、運用技術層と物理的な供給網の構造を指し示している。
地域で見ると、米国は依然として主要な標的であり、観測された活動の50.7%を米国組織が占めた。これは、カナダの4.8%、ドイツの4.3%、英国の4.1%を大きく上回っている。この集中は、セキュリティベンダーの収益に関する議論にとって意味を持つ。これらの知見の背景にあるテレメトリーの大部分は、これらの市場の企業に由来するものであり、このほぼ観測していない地域については需要を推測のために利用することはできない。
対応の速さは、多くのセキュリティチームが単独で行動できる最も大きな差である。Zscalerは、ランサムウェア攻撃を検知するまでの時間の中央値が4.2時間まで短縮されたと報告する一方で、封じ込めるまでの時間の中央値は72時間まで長びいたと報告した。身代金を支払った組織は、平均してデータの65%しか回復できず、15%はまったく回復できなかった。ランサムウェア攻撃1件の平均コストは、操業の停止、収益の損失、復旧を含めて、1件あたり520万ドルに達している。
取引として使える読み取りは、財務的なものではなく、テーマとしての読み取りである。ThreatLabzの調査は、攻撃者を指揮する側の行動についての証拠であり、Zscalerの売上高、受注残、顧客需要、利益、株価の方向を示すものではない。ただし、恐喝が目に見える暗号化事件から遠ざかるなかで、データの持ち出しを制御すること、ID基盤のアクセス管理、そして正当な業務連携ツールの悪用の検知が、企業のセキュリティ予算の中で占める比重を増している、という方向の見立ては支持できる。
実務的に監視すべき項目は短い。他のベンダーが同じ期間について同等のテレメトリーを公表するか、Zscalerが各回の結果を比較できるだけの整合的な方法論を用いて研究を繰り返すか、そして、観測範囲が広がるにつれて896.2テラバイトという数字がどのように動くか、を確認すべきである。Scripps Healthが2026年5月に確認したような個々の事件は、集計値がすでに公表された段階での年次レポートよりも、セクターの気分を大きく動かす傾向がある。
取引インサイト
この記事のトレーディング可能な表現は、レポートの数字から組み上げた予想ではなく、Zscalerを企業のセキュリティ需要のプロキシとして見ることである。2025年4月から2026年3月までの同じ対象期間をカバーする後続のベンダーテレメトリーを注視し、ZSの値上がりは、レポートには含まれない収益変化への反応ではなく、セクターのセンチメントとして読むべきである。Scripps Healthが2026年5月に確認したものと同種の大きな事案が再度起きることは、公表済みの集計値よりも短期的なポジションに影響を与える。