

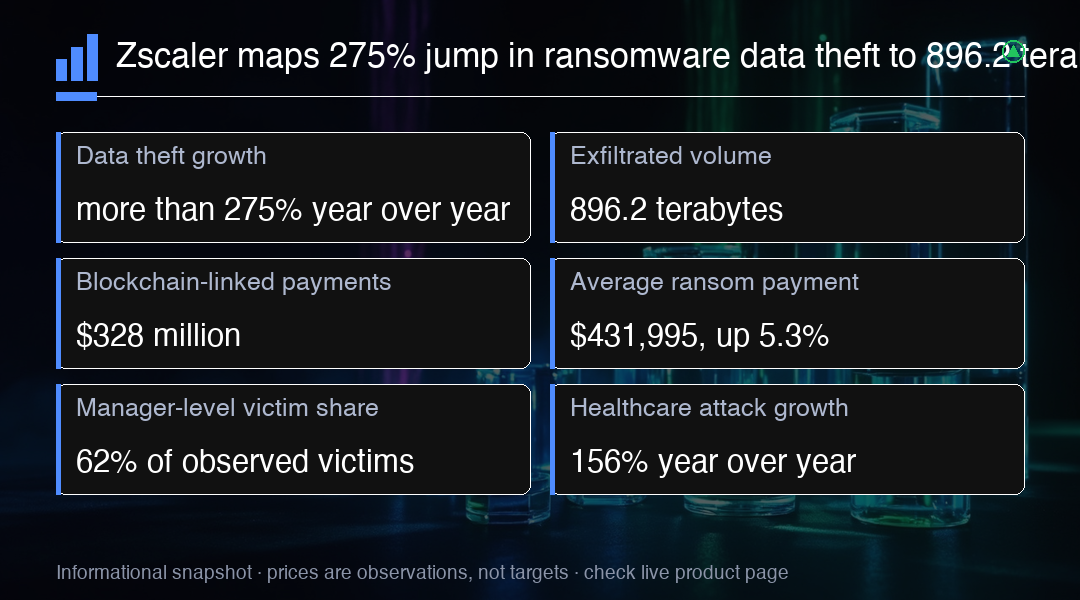
Zscaler, ThreatLabz 2026 Fidye Yazılımı Raporu'nun, Nisan 2025 ile Mart 2026 arasındaki inceleme döneminde fidye yazılımı veri hırsızlığının yıllık bazda 275%'den fazla arttığını ve Zscaler'ın analiz ettiği faaliyette dışarı sızdırılan verinin 896.2 terabayta ulaştığını bulduğunu açıkladı. Bu bulgu, denetlenmiş bir sektör muhasebesi olarak değil, bir tedarikçi araştırma yayını olarak geliyor ve kurumsal güvenlik harcamaları ya da daha geniş siber güvenlik sektörü hakkında sonuç çıkaran herkes için bu ayrım önem taşıyor.
Kapsam, başlıktaki rakamdan izlenenden daha dar. Zscaler'ın metodolojisi kendi ağ telemetrisi ve iç ThreatLabz analizine dayanıyor; fidye yazılımı gruplarını ve bağlantılı aktörleri, kurban hedefleme, saldırı teknikleri, veri hırsızlığı ve ödeme kalıplarını kapsıyor. Dolayısıyla 896.2 terabaytlık ölçüm, tek bir tedarikçinin belirli bir on iki aylık pencerede kendi sensörleri üzerinden gözlemlediğini ifade ediyor. Bu, çalınan verinin dünya genelindeki eksiksiz bir toplamı değildir ve rapor, önceki yıllarda aynı kapsamın uygulandığını göstermemektedir; bu da yayımlanan rakamlardan daha uzun bir eğilim çizgisi kurma girişimini sınırlar.
Ödeme verisinin kendine ait bir ifade disiplini var. Rapor, inceleme dönemi boyunca fidye yazılımı ödemeleriyle ilişkili blockchain işlemlerinin 328 milyon dolara ulaştığını belirtiyor. Bu, suç örgütlerine aktarılan para, kurumsal zararların toplamı veya küresel bir fidye yazılımı hasar tahmini anlamına gelen daha dar bir ölçüm. Yayımlanan malzemelerdeki hiçbir metodoloji, bu rakamın doğrulanmış suç geliri olarak ya da kurban kuruluşların taşıdığı ekonomik maliyet olarak okunmasını desteklemiyor; bu yüzden işlem aktivitesi olarak çerçevelenmeli, daha geniş hiçbir şey olarak değil.
Zscaler ayrıca ortalama fidye ödemesinin yıllık bazda 5.3% artarak 431,995 dolara çıktığını bildirdi. Bu iki ödeme ölçümü birbirinden ayrı kategorilere aittir: biri fidye yazılımıyla ilişkili zincir üstü işlem aktivitesini izlerken, diğeri Zscaler'ın gözlemlediği vakalarda kaydedilen ortalama ödemeyi takip ediyor. Yayımlanan malzeme, bu çerçeveyi destekleyecek ya da iki rakamı tek bir zarar tahmininde birleştirmeye imkân verecek kadar örnekleme ayrıntısı açıklamadığı için ikisi de bağımsız olarak denetlenmiş bir sektör kıyaslaması olarak sunulmamalıdır.
Kurban profili, listedeki en sessiz kalem ve risk çalışması için en kullanışlı olanı. Yönetici seviyesindeki unvanlar ve üzeri, Zscaler'ın gözlemlediği saldırılarda kurbanların 62%'sini oluşturdu; bu, ayrıcalıklı rollere ve iş üzerinde etkiye sahip çalışanlara yönelik odağı öne çıkarıyor. Kategori yalnızca üst yöneticileri değil, yöneticileri de içeriyor ve tüm ekonomi genelinde hedef alınan üst yöneticilerin oranını değil, kurbanların dağılımını tanımlıyor. Zscaler'ın kendi önceki kampanya çalışması da aynı yönü işaret etmişti.
Geleneksel şifreleme, bir saldırının görünür olayı olarak rolünü yitiriyor. Zscaler, kendi analizinde yer alan fidye yazılımı saldırılarının 78%'inin veri hırsızlığı içerdiğini ve bu oranın 2024'teki 45% seviyesinden belirgin biçimde yükseldiğini bildirdi; zorlama da dosya şifrelemeden uzaklaşarak fikir mülkiyeti, müşteri kayıtları ve diğer hassas materyallerin çok daha sessiz biçimde çalınmasına yöneliyor. Bunun operasyonel sonucu şu: genellikle görünür bir olay müdahalesini tetikleyen kesintiler, bir saldırının sürdüğüne dair eskisi kadar güçlü bir sinyal olmaktan çıktı.
Zscaler, üretken yapay zekâyı kanıtlanmış bir neden değil, bir hızlandırıcı olarak tanımlıyor. Rapor, kendi müşteri tabanında yapay zekâ destekli saldırı tekniklerinde 340%'lık bir artış kaydetti ve saldırganlar, aşina olunan güvenlik kontrollerini aşmak için yapay zekâ ile üretilmiş kimlik avı e-postaları ile deepfake sesli aramalar kullanıyor. Yayın, saldırgan operasyonlarının hızlanmasını üretken yapay zekâya bağlıyor; ancak bu etkiyi bağlantılı aktör davranışındaki, zorlama modellerindeki, kurban seçimindeki, araç setlerindeki ya da gözlemlenen tehdit kümesinin büyüklüğündeki değişikliklerden ayırmıyor.
Sektörün maruziyeti de değişiyor. Zscaler, sağlık sektöründe fidye yazılımı saldırılarının yıllık bazda 156% arttığını ve ilk kez en çok hedef alınan sektör haline geldiğini bulurken, imalatın ve teknolojinin genel olarak en çok hedef alınan alanlar olarak kaldığını tespit etti. En hızlı yıllık büyüme, 725% artışla yük ve lojistikte, 622% artışla da kamu hizmetlerinde görüldü; bu desen yalnızca ofis uç noktalarına değil, operasyonel teknolojiye ve fiziksel tedarik zincirlerine işaret ediyor.
Coğrafi olarak ABD, en büyük fidye yazılımı hedefi olmayı sürdürdü. ABD kuruluşları gözlemlenen faaliyetin 50.7%'sini oluştururken, Kanada 4.8%, Almanya 4.3% ve Birleşik Krallık 4.1% ile belirgin bir farkla geride kaldı. Bu yoğunlaşma, güvenlik tedarikçilerinin gelir anlatısı açısından son derece önemlidir, çünkü söz konusu bulguların arkasındaki telemetri verisi çoğunlukla o pazarlardaki kurumsal müşterilerden gelmektedir; dolayısıyla rapor, neredeyse hiç gözlemlemediği bölgelerdeki talebi tahmin etmek için kullanılamaz.
Müdahale hızı, çoğu güvenlik ekibinin üzerinde işe yarayabileceği boşluktur. Zscaler, bir fidye yazılımı saldırısını tespit etmek için geçen medyan sürenin 4.2 saate indiğini, buna karşılık kontrol altına alma medyan süresinin 72 saate yükseldiğini bildirdi. Fidye ödemesi yapan kuruluşlar verilerinin ortalama yalnızca 65%'ini geri aldı, 15%'i ise hiçbir şey kurtaramadı; kesinti, kaybedilen gelir ve kurtarma maliyetleri dâhil bir fidye yazılımı saldırısının ortalama maliyeti olay başına 5.2 milyon dolara ulaştı.
İşlem yapılabilir okuma tematik bir okumadır, finansal değil. ThreatLabz araştırması saldırgan davranışına ilişkin kanıttır ve Zscaler'ın gelirini, siparişlerini, müşteri talebini, kazancını ya da hisse fiyatı yönünü ortaya koymaz. Buna karşılık, zorlama görünür şifreleme olaylarından uzaklaştıkça veri sızdırma kontrolünün, kimlik ve erişim yönetiminin ve meşru iş birliği araçlarının kötüye kullanımının tespitinin kurumsal güvenlik bütçelerinde daha büyük birer paya dönüştüğü yönünde bir görüşü destekler.
Pratik izleme listesi kısadır. Öncelikle, diğer tedarikçilerin aynı pencere için karşılaştırılabilir telemetri yayımlayıp yayımlamadığını, Zscaler'ın çalışmayı karşılaştırılabilir kılmak için yeterince tutarlı bir metodolojiyle tekrarlayıp tekrarlamadığını ve nihayetinde 896.2 terabaytlık rakamın tespit kapsamı genişledikçe değişip değişmediğini takip edin. Scripps Health'in Mayıs 2026'da doğruladığı kesinti gibi bireysel olaylar, toplu rakamlar zaten yayımlandıktan sonra sınırlı bilgi değeri taşıyan yıllık araştırma yayınlarından çok daha fazla sektör duyarlılığını değiştirme eğilimindedir.
İşlem Analizi
Bu hikâyenin işlem yapılabilir ifadesi, raporun rakamları üzerine kurulmuş bir tahmin değil, kurumsal güvenlik talebinin vekili olarak Zscaler'dır. Nisan 2025'ten Mart 2026'ya uzanan aynı pencereyi kapsayan tedarikçi telemetrinin ardından gelen yayınlarını izleyin ve ZS'teki her hareketi, raporun içermediği bir gelir değişikliğine tepki olarak değil, sektör duyarlılığı olarak okuyun. Scripps Health'in Mayıs 2026'da doğruladığı türden ikinci büyük bir olay, yayımlanan toplu rakamlardan daha çok kısa vadeli konumlandırmayı etkiler.