

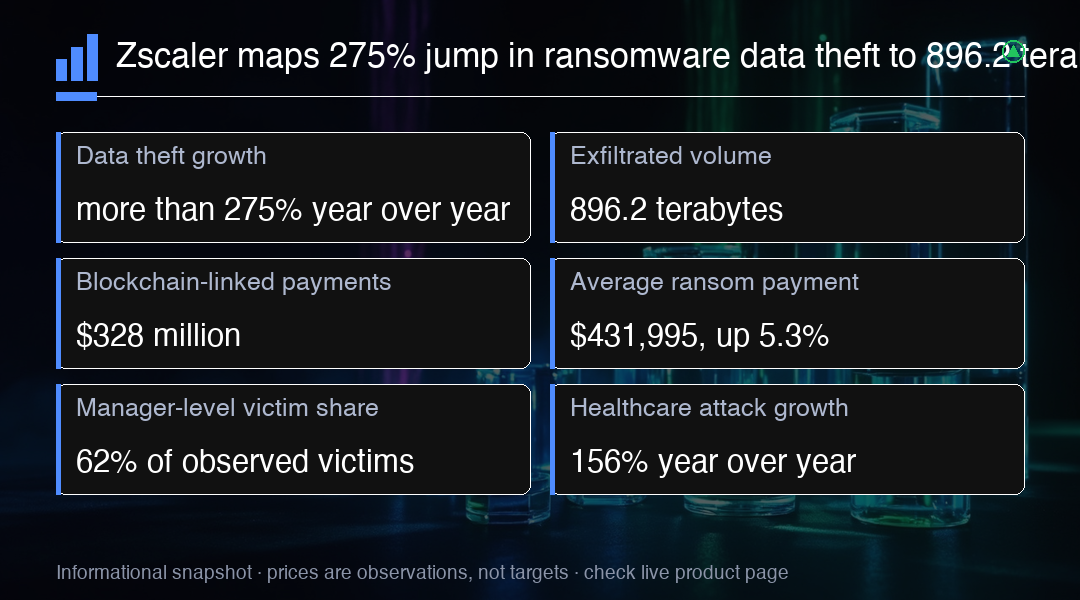
Zscaler dijo en su informe ThreatLabz 2026 sobre ransomware que el robo de datos mediante ransomware aumentó más de un 275% interanual a lo largo del período de revisión que va de abril de 2025 a marzo de 2026, hasta alcanzar 896.2 terabytes de datos exfiltrados en la actividad que Zscaler analizó. El hallazgo llega como una publicación de investigación de proveedor y no como una contabilidad sectorial auditada, y esa distinción importa para cualquiera que extraiga conclusiones sobre el gasto empresarial en seguridad o sobre el conjunto de la ciberseguridad.
El alcance es más estrecho de lo que sugiere la cifra titular. La metodología de Zscaler se apoya en su propia telemetría de red y en el análisis interno de ThreatLabz, y cubre grupos de ransomware y sus afiliados, el targeting de víctimas, las técnicas de ataque, el robo de datos y los patrones de pago. La medida de 896.2 terabytes describe por tanto lo que un proveedor observó a través de sus propios sensores durante una ventana de doce meses concreta. No es un total mundial completo de datos robados, y el informe no demuestra que se aplicara una cobertura idéntica en años anteriores, lo que limita cualquier intento de construir una serie de tendencia más larga a partir de las cifras publicadas.
Los datos de pago exigen su propia disciplina de lenguaje. El informe señala que las transacciones de blockchain asociadas a pagos de ransomware alcanzaron $328 million durante el período de revisión. Se trata de una medida más estrecha que el dinero transferido a grupos criminales, que la pérdida corporativa total o que una estimación global del daño causado por el ransomware. Ninguna metodología en el material publicado respalda la lectura de esa cifra como ingresos criminales confirmados o como el coste económico que soportan las organizaciones víctimas, así que debe mantenerse enunciada como actividad transaccional y nada más amplio.
Zscaler también informó de que el pago medio del rescate subió un 5.3% interanual hasta $431,995. Las dos medidas de pago pertenecen a categorías distintas: una sigue la actividad transaccional on-chain asociada al ransomware y la otra sigue el pago medio registrado en los casos que Zscaler observó. Ninguna debe presentarse como un punto de referencia sectorial auditado de forma independiente, ya que el material publicado no divulga suficiente detalle de muestreo para sustentar esa lectura o para permitir que las dos cifras se combinen en una sola estimación de pérdidas.
El perfil de las víctimas es el elemento más silencioso de la lista y el más útil para el trabajo de riesgo. Los cargos de nivel managerial y por encima representaron el 62% de las víctimas en los ataques que Zscaler observó, lo que pone de relieve el foco sobre empleados con roles privilegiados e influencia empresarial. La categoría incluye a managers y no solo a directivos senior, y describe la composición de las víctimas más que la proporción de todos los ejecutivos que fueron atacados en la economía. El trabajo previo de Zscaler sobre campañas apuntaba en la misma dirección.
El cifrado tradicional está perdiendo su papel como evento visible. Zscaler informó de que el 78% de los ataques de ransomware en su análisis implicó robo de datos, frente al 45% en 2024, y que la extorsión se está desplazando del cifrado de archivos hacia un robo más silencioso de propiedad intelectual, registros de clientes y otro material sensible. La consecuencia operativa es que las interrupciones de servicio, que normalmente desencadenan una respuesta a incidentes visible, son hoy una señal más débil de que hay un ataque en curso de la que eran antes.
Zscaler describe la IA generativa como un acelerador y no como una causa probada. El informe registró un aumento del 340% en técnicas de ataque asistidas por IA en su base de clientes, y los actores de amenazas están usando correos de phishing generados por IA y llamadas de voz con deepfakes para derrotar controles de seguridad conocidos. La publicación atribuye operaciones más rápidas de los atacantes a la IA generativa, pero no separa ese efecto de los cambios en el comportamiento de los afiliados, en los modelos de extorsión, en la selección de víctimas, en las herramientas o en el tamaño del conjunto de amenazas observado.
La exposición sectorial también se está desplazando. Zscaler encontró que la salud registró un aumento del 156% en ataques de ransomware interanual y pasó a ser el sector más atacado por primera vez, mientras que fabricación y tecnología seguían siendo los más atacados en términos generales. El crecimiento interanual más rápido apareció en transporte de carga y logística, con un 725%, y en servicios públicos, con un 622%, un patrón que apunta a la tecnología operativa y a las cadenas de suministro físicas y no solo a los puntos de acceso ofimáticos.
Geográficamente, Estados Unidos siguió siendo el principal objetivo del ransomware, con las organizaciones estadounidenses representando el 50.7% de la actividad observada, muy por delante de Canadá con el 4.8%, Alemania con el 4.3% y el Reino Unido con el 4.1%. Esa concentración importa para el relato de ingresos del proveedor de seguridad, ya que la mayor parte de la telemetría que hay detrás de estos hallazgos procede de empresas en esos mercados, y el informe no puede usarse para inferir demanda en regiones que apenas observa.
La velocidad de respuesta es la brecha sobre la que más pueden actuar los equipos de seguridad. Zscaler informó de que el tiempo mediano hasta la detección de un ataque de ransomware cayó a 4.2 hours, mientras que el tiempo mediano hasta su contención subió a 72 hours. Las organizaciones que pagaron rescates recuperaron en promedio solo el 65% de sus datos, y el 15% no recuperó ninguno, con un coste medio por ataque de ransomware, contando la interrupción de servicio, los ingresos perdidos y la recuperación, de $5.2 million por incidente.
La lectura operable es temática y no financiera. La investigación de ThreatLabz es evidencia sobre el comportamiento de los atacantes, y no establece los ingresos, la cartera de pedidos, la demanda de clientes, los beneficios ni la dirección del precio de las acciones de Zscaler. Sí respalda una lectura direccional: el control de la exfiltración de datos, la gestión de identidades y accesos y la detección del uso indebido de herramientas de colaboración legítimas se están convirtiendo en partes más grandes de los presupuestos corporativos de seguridad a medida que la extorsión se aleja de los eventos visibles de cifrado.
La lista práctica de seguimiento es corta. Conviene seguir si otros proveedores publican telemetría comparable para la misma ventana, si Zscaler repite el estudio con una metodología lo bastante consistente como para comparar las series y si la cifra de 896.2 terabytes se mueve a medida que se amplía la cobertura de detección. Los incidentes individuales, como la disrupción que Scripps Health confirmó en mayo de 2026, tienden a mover el sentimiento sectorial mucho más que las publicaciones de investigación anuales, que aportan un valor informativo limitado una vez que los agregados ya están publicados.
Perspectiva de trading
La expresión operable de esta historia es Zscaler como proxy de la demanda de seguridad empresarial, y no una previsión construida sobre los números del informe. Conviene estar atento a la telemetría posterior de otros proveedores que cubra la misma ventana de abril de 2025 a marzo de 2026, y leer cualquier movimiento de ZS como sentimiento sectorial y no como reacción a un cambio de ingresos que el informe no contiene. Un segundo incidente grande, del tipo que Scripps Health confirmó en mayo de 2026, importa más para el posicionamiento a corto plazo que los agregados publicados.