

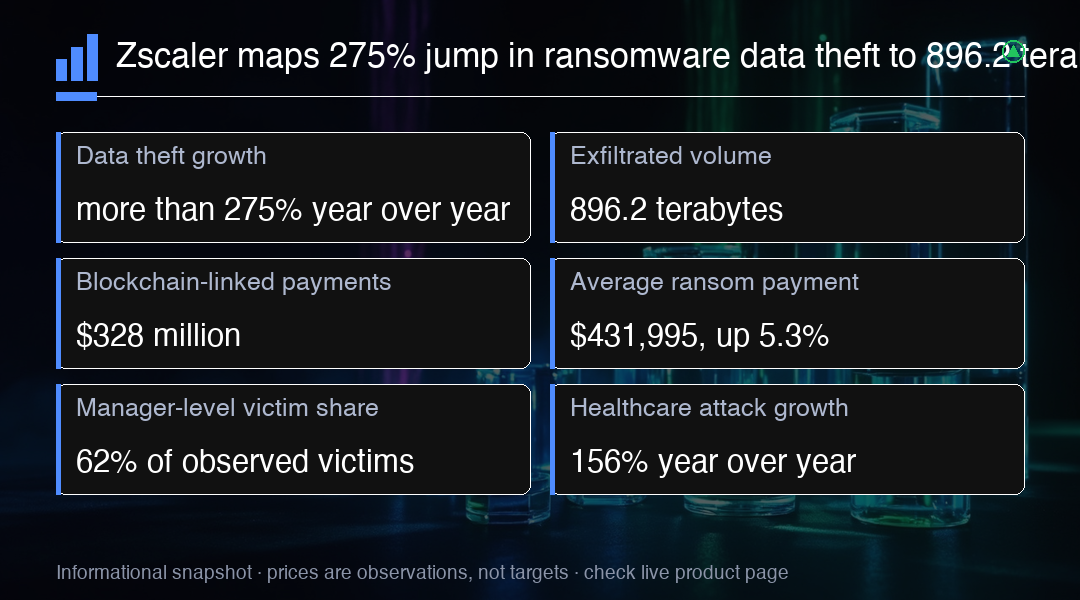
Zscaler cho biết Báo cáo Ransomware 2026 của ThreatLabz cho thấy việc đánh cắp dữ liệu bằng mã hóa tống tiền tăng hơn 275% so với cùng kỳ trong giai đoạn rà soát từ tháng 4 năm 2025 đến tháng 3 năm 2026, đạt 896.2 terabyte dữ liệu bị đưa ra khỏi mạng trong các hoạt động mà Zscaler phân tích. Phát hiện này đến từ một bản nghiên cứu của nhà cung cấp chứ không phải một bản kiểm toán toàn ngành, và chính sự phân biệt đó lại quan trọng đối với bất kỳ ai muốn rút ra kết luận về chi tiêu an ninh doanh nghiệp hoặc về nhóm an ninh mạng nói rộng hơn.
Phạm vi hẹp hơn nhiều so với những gì con số tiêu đề gợi ý. Phương pháp của Zscaler dựa trên dữ liệu mạng tự thu thập và phân tích nội bộ của ThreatLabz, bao phủ các nhóm tống tiền và đồng bọn, cách chúng nhắm mục tiêu, kỹ thuật tấn công, đánh cắp dữ liệu và các mô hình thanh toán. Vì vậy, con số 896.2 terabyte mô tả những gì một nhà cung cấp quan sát được qua chính các cảm biến của họ trong một cửa sổ mười hai tháng cụ thể. Nó không phải là tổng số liệu toàn cầu đầy đủ về dữ liệu bị đánh cắp, và báo cáo không chứng minh rằng phạm vi quan sát có được áp dụng giống nhau trong những năm trước, điều đó giới hạn mọi nỗ lực kéo dài chuỗi xu hướng từ các con số đã công bố.
Dữ liệu thanh toán đòi hỏi sự cẩn trọng riêng về cách diễn đạt. Báo cáo nêu rằng các giao dịch blockchain liên quan đến việc trả tiền tống tiền đạt $328 million trong giai đoạn rà soát. Đó là một thước đo hẹp hơn so với số tiền được chuyển cho các nhóm tội phạm, so với tổng thiệt hại của doanh nghiệp, hay so với một ước tính toàn cầu về thiệt hại do mã hóa tống tiền gây ra. Không phương pháp nào trong tài liệu được phát hành hỗ trợ cho cách hiểu con số này là tiền thu tội phạm đã được xác nhận, hay là chi phí kinh tế phải gánh cho các tổ chức nạn nhân, vì vậy nó nên được giữ đúng khung là hoạt động giao dịch chứ không rộng hơn thế.
Zscaler cũng báo cáo rằng mức tiền tống tiền trung bình tăng 5.3% so với cùng kỳ, lên $431,995. Hai thước đo thanh toán này thuộc hai nhóm khác nhau: một cái theo dõi hoạt động giao dịch trên chuỗi liên quan đến mã hóa tống tiền, cái còn lại theo dõi khoản chi trả bình quân được ghi nhận trong các vụ việc mà Zscaler quan sát. Không cái nào nên được trình bày như một chuẩn mực ngành được kiểm toán độc lập, bởi tài liệu được phát hành không tiết lộ đủ chi tiết về mẫu quan sát để cung cấp cơ sở cho cách đọc đó, hay để cho phép gộp hai con số thành một ước tính tổng thiệt hại duy nhất.
Chân dung nạn nhân là mục ít ồn ào nhất trong danh sách và đồng thời hữu ích nhất cho công tác quản trị rủi ro. Nhóm chức danh từ quản lý cấp trở lên chiếm 62% nạn nhân trong các cuộc tấn công mà Zscaler quan sát, cho thấy trọng tâm nhắm vào những nhân viên có vai trò đặc quyền và quyền lực trong kinh doanh. Nhóm này bao gồm các quản lý, không chỉ lãnh đạo cấp cao, và nó mô tả cơ cấu nạn nhân chứ không phải tỷ lệ trong toàn bộ các lãnh đạo cấp cao bị nhắm đích trên phạm vi nền kinh tế. Công trình chiến dịch trước đó của chính Zscaler cũng chỉ cùng một hướng.
Mã hóa truyền thống đang đánh mất vai trò là sự kiện nhìn thấy được. Zscaler báo cáo rằng 78% các cuộc tấn công bằng mã hóa tống tiền trong phân tích của họ có liên quan đến đánh cắp dữ liệu, tăng từ 45% vào năm 2024, và rằng tống tiền đang dịch chuyển khỏi mã hóa tập tin sang hình thức lấy cắp âm thầm hơn đối với sở hữu trí tuệ, hồ sơ khách hàng và tài liệu nhạy cảm khác. Hệ quả về vận hành là gián đoạn dịch vụ, vốn thường kích hoạt ứng cứu sự cố thấy rõ, giờ là tín hiệu yếu hơn để biết một cuộc tấn công đang diễn ra so với trước đây.
Zscaler mô tả AI tạo sinh là một chất xúc tác chứ không phải nguyên nhân đã được chứng minh. Báo cáo ghi nhận mức tăng 340% các kỹ thuật tấn công có hỗ trợ từ AI trong cơ sở khách hàng của họ, và các tác nhân đe dọa đang dùng email lừa đảo do AI tạo ra cùng các cuộc gọi giả giọng deepfake để vượt qua những biện pháp bảo mật quen thuộc. Thông cáo phát hành gán tốc độ thao tác nhanh hơn của kẻ tấn công cho AI tạo sinh, nhưng nó không tách tác dụng đó khỏi những thay đổi về hành vi của đồng bọn, mô hình tống tiền, lựa chọn nạn nhân, bộ công cụ hay quy mô của tập thể mối đe dọa được quan sát.
Mức phơi nhiễm theo ngành cũng đang dịch chuyển. Zscaler phát hiện rằng ngành y tế ghi nhận mức tăng 156% các cuộc tấn công tống tiền so với cùng kỳ và lần đầu tiên trở thành ngành bị nhắm đích nhiều nhất, trong khi sản xuất và công nghệ vẫn là nhóm bị nhắm đích nhất về tổng thể. Tốc độ tăng nhanh nhất theo cùng kỳ xuất hiện ở vận tải và hậu cần, tăng 725%, và ở tiện ích, tăng 622%, một mô hình chỉ về công nghệ vận hành và chuỗi cung ứng vật lý chứ không riêng các thiết bị đầu cuối trong văn phòng.
Xét theo địa lý, Hoa Kỳ vẫn là mục tiêu tống tiền lớn nhất, với các tổ chức tại Mỹ chiếm 50.7% hoạt động được quan sát, áp đảo so với Canada ở 4.8%, Đức ở 4.3% và Anh ở 4.1%. Sự tập trung đó quan trọng với câu chuyện doanh thu của các nhà cung cấp giải pháp bảo mật, bởi phần lớn dữ liệu mạng đứng sau những phát hiện này đến từ doanh nghiệp ở chính các thị trường đó, và báo cáo không thể dùng để suy luận nhu cầu ở những khu vực mà nó gần như không quan sát.
Tốc độ ứng cứu là khoảng trống mà nhiều đội bảo mật nhất có thể hành động. Zscaler báo cáo rằng thời gian trung vị để phát hiện một cuộc tấn công tống tiền đã giảm còn 4.2 giờ, trong khi thời gian trung vị để kiểm soát nó lại tăng lên 72 giờ. Các tổ chức đã trả tiền tống tiền chỉ khôi phục được trung bình 65% dữ liệu, và 15% không khôi phục được gì cả, với chi phí trung bình của một cuộc tấn công tống tiền, tính cả thời gian gián đoạn, doanh thu mất đi và chi phí khôi phục, đạt $5.2 million mỗi sự vụ.
Cách đọc mang tính giao dịch nằm ở chủ đề ngành chứ không phải ở con số tài chính. Nghiên cứu ThreatLabz là bằng chứng về hành vi của kẻ tấn công, và nó không xác lập doanh thu, giá trị đặt lệnh, nhu cầu khách hàng, lợi nhuận hay hướng đi của giá cổ phiếu Zscaler. Điều nó hỗ trợ là một quan điểm về xu hướng: kiểm soát dữ liệu bị đưa ra ngoài, quản lý danh tính và truy cập, cùng phát hiện việc lạm dụng các công cụ cộng tác hợp pháp, đang trở thành những phần chiếm tỷ trọng lớn hơn trong ngân sách an ninh doanh nghiệp khi tống tiền dịch chuyển khỏi các sự kiện mã hóa thấy rõ.
Danh sách theo dõi thực tế ngắn gọn. Hãy theo dõi xem các nhà cung cấp khác có công bố dữ liệu quan sát tương đương cho cùng giai đoạn không, xem Zscaler có lặp lại nghiên cứu với phương pháp đủ nhất quán để so sánh giữa các lần không, và xem con số 896.2 terabyte sẽ thay đổi ra sao khi phạm vi phát hiện mở rộng. Các sự cố đơn lẻ, như gián đoạn mà Scripps Health xác nhận vào tháng 5 năm 2026, thường làm dịch chuyển tâm lý ngành nhiều hơn hẳn các bản nghiên cứu hằng năm, vốn mang giá trị thông tin hạn chế một khi các tổng hợp đã được công bố.
Thông tin giao dịch
Cách thể hiện mang tính giao dịch của câu chuyện này là Zscaler như một đại diện cho nhu cầu an ninh doanh nghiệp, chứ không phải một dự báo dựng trên các con số của báo cáo. Hãy theo dõi dữ liệu quan sát tiếp theo từ các nhà cung cấp cho cùng giai đoạn từ tháng 4 năm 2025 đến tháng 3 năm 2026, và hãy đọc mọi biến động của mã ZS là tâm lý ngành chứ không phải phản ứng với một thay đổi doanh thu mà báo cáo không chứa. Một sự cố lớn thứ hai, kiểu như Scripps Health đã xác nhận vào tháng 5 năm 2026, quan trọng hơn đối với vị thế ngắn hạn so với các tổng hợp đã công bố.