

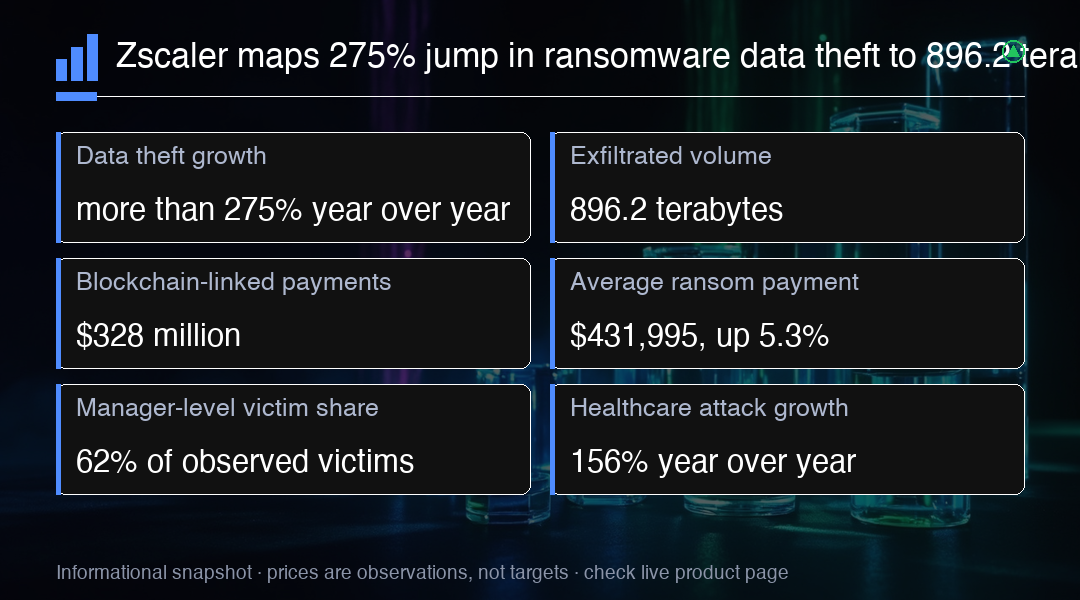
Zscaler indique que son rapport ThreatLabz 2026 sur les rançongiciels montre que le vol de données par rançongiciel a augmenté de plus de 275% sur un an au cours d'une période d'étude allant d'avril 2025 à mars 2026, atteignant 896.2 téraoctets de données exfiltrées dans l'activité que Zscaler a analysée. Ce constat arrive sous la forme d'une publication de recherche fournisseur plutôt que d'une comptabilité sectorielle auditée, et cette distinction compte pour quiconque tire des conclusions sur les dépenses de sécurité des entreprises ou sur l'ensemble du secteur de la cybersécurité.
Le périmètre est plus étroit que ne le laisse croire le chiffre du titre. La méthodologie de Zscaler s'appuie sur sa propre télémétrie réseau et sur l'analyse interne de ThreatLabz, et couvre les groupes de rançongiciel et leurs affiliés, le ciblage des victimes, les techniques d'attaque, le vol de données ainsi que les modalités de paiement. La mesure de 896.2 téraoctets décrit donc ce qu'un fournisseur a observé par ses propres capteurs pendant une fenêtre de douze mois précise. Il ne s'agit pas d'un total mondial exhaustif de données volées, et le rapport n'établit pas qu'une couverture identique a été appliquée les années précédentes, ce qui limite toute tentative de construire une tendance plus longue à partir des chiffres publiés.
Le dossier des paiements exige sa propre discipline de formulation. Le rapport indique que les transactions sur blockchain associées aux paiements de rançongiciel ont atteint $328 million sur la période étudiée. Il s'agit d'une mesure plus étroite que les sommes transférées à des groupes criminels, que le total des pertes subies par les entreprises, ou qu'une estimation mondiale des dommages liés au rançongiciel. Aucune méthodologie dans le document publié ne permet de lire ce chiffre comme des produits criminels confirmés ni comme le coût économique supporté par les organisations victimes; il doit donc rester présenté comme une activité de transaction, et rien de plus.
Zscaler a également indiqué que le paiement moyen de rançon a augmenté de 5.3% sur un an, à $431,995. Les deux mesures de paiement relèvent de catégories distinctes: l'une suit l'activité de transaction on chain associée au rançongiciel, l'autre suit le paiement moyen enregistré dans les cas observés par Zscaler. Aucune des deux ne doit être présentée comme une référence sectorielle auditée de façon indépendante, car le document publié ne divulgue pas assez de détails sur l'échantillonnage pour justifier cette qualification ou pour permettre de combiner les deux chiffres en une estimation de perte unique.
Le profil des victimes est l'élément le plus discret de la liste, et le plus utile pour le travail sur le risque. Les fonctions de niveau manager et au-dessus ont représenté 62% des victimes dans les attaques observées par Zscaler, ce qui souligne une concentration sur les salariés disposant de rôles privilégiés et d'une influence métier. La catégorie inclut les managers, et pas seulement les dirigeants de haut niveau, et elle décrit la composition des victimes plutôt que la part de l'ensemble des cadres qui auraient été ciblés dans l'économie. Les travaux de campagne menés plus tôt par Zscaler vont dans le même sens.
Le chiffrement classique perd son rôle d'événement visible. Zscaler a indiqué que 78% des attaques par rançongiciel de son analyse impliquaient un vol de données, contre 45% en 2024, et que l'extorsion s'éloigne du chiffrement de fichiers pour se tourner vers un vol plus discret de propriété intellectuelle, de dossiers clients et d'autres éléments sensibles. La conséquence opérationnelle est que les interruptions de service, qui déclenchent d'habitude une réponse visible, constituent un signal plus faible qu'autrefois de la présence d'une attaque en cours.
Zscaler décrit l'IA générative comme un accélérateur plutôt que comme une cause démontrée. Le rapport a enregistré une hausse de 340% des techniques d'attaque assistées par IA sur sa base de clients, et les acteurs de la menace utilisent des courriels d'hameçonnage générés par IA et des appels vocaux par deepfake pour contourner des contrôles de sécurité connus. Le document attribue l'accélération des opérations des attaquants à l'IA générative, mais il ne sépare pas cet effet des changements de comportement des affiliés, des modèles d'extorsion, de la sélection des victimes, de l'outillage ou de la taille de l'ensemble de menaces observé.
L'exposition sectorielle évolue elle aussi. Zscaler a constaté que la santé a enregistré une hausse de 156% des attaques par rançongiciel sur un an et est devenue le secteur le plus ciblé pour la première fois, tandis que l'industrie et la technologie restaient les plus ciblées au total. La croissance la plus rapide sur un an est apparue dans le transport de fret et la logistique, en hausse de 725%, et dans les services aux collectivités, en hausse de 622%, un profil qui pointe vers la technologie opérationnelle et les chaînes d'approvisionnement physiques plutôt que vers les seuls postes de travail de bureau.
Géographiquement, les États-Unis sont restés la première cible du rançongiciel, les organisations américaines représentant 50.7% de l'activité observée, largement devant le Canada à 4.8%, l'Allemagne à 4.3% et le Royaume-Uni à 4.1%. Cette concentration compte pour le récit de revenus du fournisseur de sécurité, car l'essentiel de la télémétrie derrière ces constats provient d'entreprises de ces marchés, et le rapport ne permet pas d'inférer la demande dans des régions qu'il observe à peine.
La vitesse de réaction est le principal écart sur lequel les équipes de sécurité peuvent agir. Zscaler a indiqué que le temps médian de détection d'une attaque par rançongiciel est tombé à 4.2 heures, tandis que le temps médian de confinement est monté à 72 heures. Les organisations qui ont payé une rançon n'ont récupéré en moyenne que 65% de leurs données, et 15% n'en ont récupéré aucune, le coût moyen d'une attaque par rançongiciel, incluant l'arrêt d'activité, les revenus perdus et la reprise, atteignant $5.2 million par incident.
La lecture exploitable est thématique plutôt que financière. La recherche ThreatLabz est une preuve sur le comportement des attaquants, et elle n'établit ni les revenus de Zscaler, ni ses commandes, ni sa demande client, ni ses bénéfices, ni la direction de son cours de cotation. Elle permet en revanche une lecture directionnelle: le contrôle de l'exfiltration de données, la gestion des identités et des accès, ainsi que la détection de l'usage détourné d'outils de collaboration légitimes deviennent des postes de plus en plus importants dans les budgets de sécurité des entreprises, à mesure que l'extorsion s'éloigne des événements visibles de chiffrement.
La liste de surveillance pratique est courte. Il faut suivre si d'autres fournisseurs publient une télémétrie comparable sur la même fenêtre, si Zscaler reproduit l'étude avec une méthode suffisamment constante pour comparer les résultats entre publications, et si le chiffre de 896.2 téraoctets évolue à mesure que la couverture de détection s'élargit. Les incidents individuels, tels que la perturbation confirmée par Scripps Health en mai 2026, déplacent le sentiment sectoriel bien davantage que les publications de recherche annuelles, dont la valeur d'information est limitée une fois les agrégats publiés.
Analyse de trading
L'expression exploitable de cette histoire est Zscaler, en tant que proxy de la demande de sécurité d'entreprise, et non une prévision construite sur les chiffres du rapport. Surveillez les données de télémétrie de suivi publiées par d'autres fournisseurs et couvrant la même fenêtre, d'avril 2025 à mars 2026, et lisez tout mouvement de ZS comme du sentiment sectoriel plutôt que comme une réaction à un changement de revenus que le rapport ne contient pas. Un second incident de grande ampleur, du type de celui que Scripps Health a confirmé en mai 2026, compte davantage pour un positionnement à court terme que les agrégats publiés.